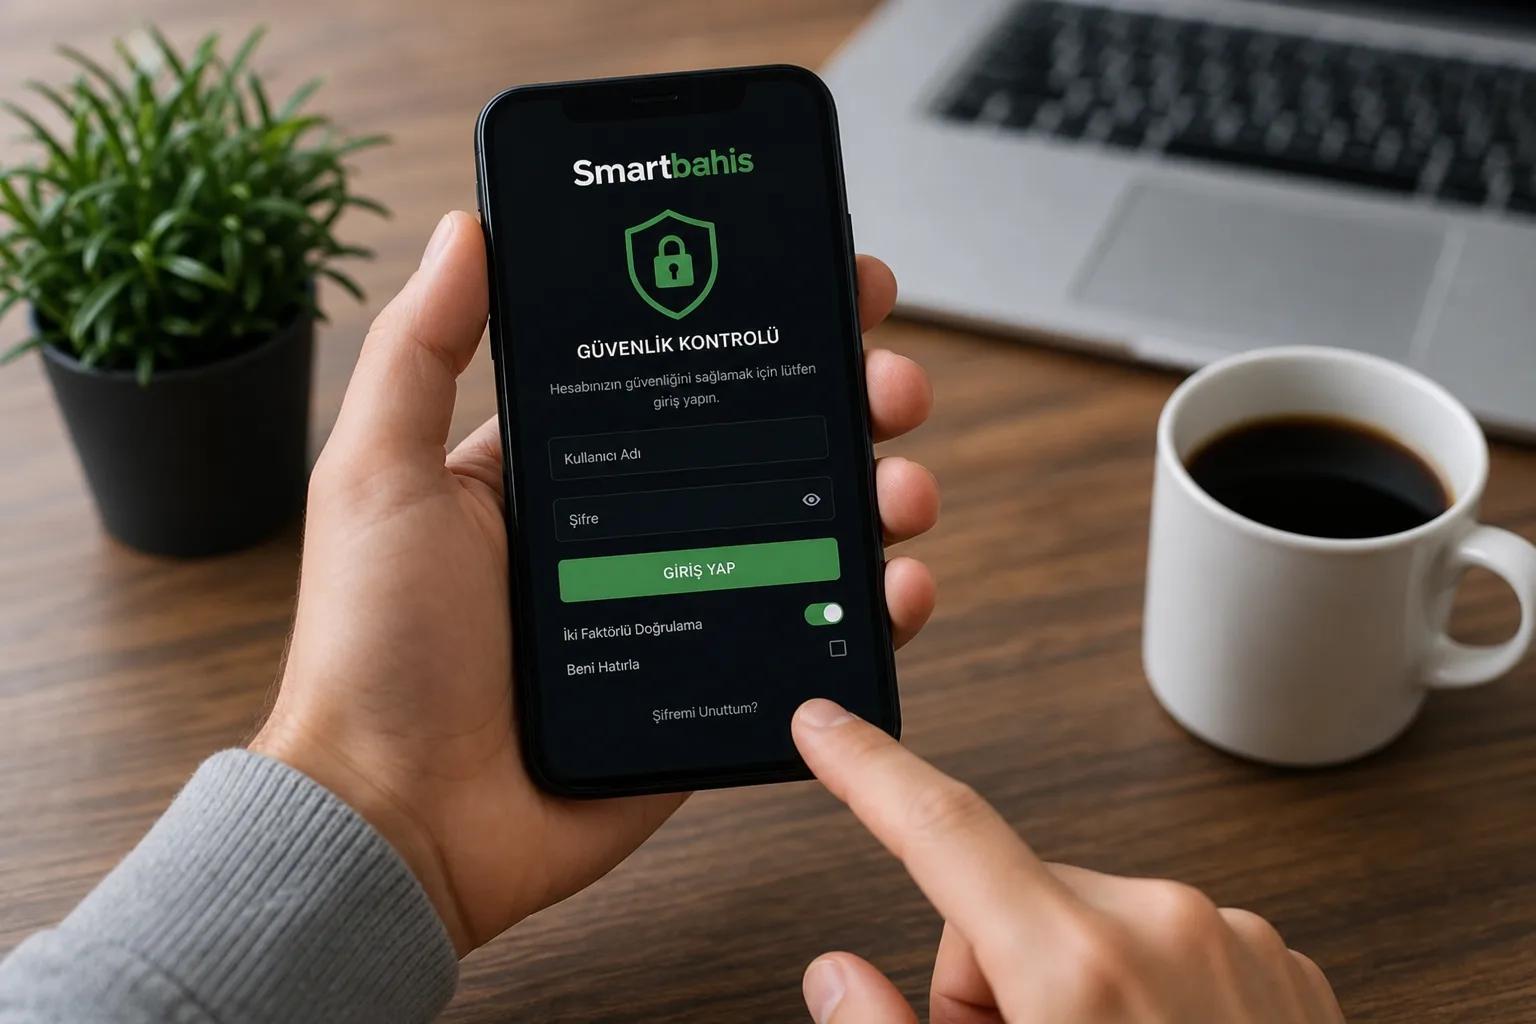
Smartbahis mobil erişiminde güvenlik kontrolleri, kullanıcıların akıllı telefon veya tablet üzerinden hesabına bağlandığı anda devreye giren çok katmanlı bir koruma mimarisini ifade eder. Cihazın parmak izinden oturum jetonlarına, TLS şifrelemesinden iki adımlı doğrulamaya kadar uzanan bu yapı; kullanıcı adı, parola, bakiye ve işlem geçmişi gibi hassas verilerin ağ üzerinde açıkta kalmamasını amaçlar. Mobil tarayıcıda adres çubuğundaki kilit simgesi, ekranın üst kısmında beliren güvenli bağlantı uyarısı ve uygulama içi oturum zaman aşımı bildirimleri, bu koruma katmanlarının kullanıcıya görünen yüzüdür. Smartbahis mobil erişiminde güvenlik kontrolleri yalnızca teknik bir zorunluluk değil; aynı zamanda kullanıcının kendi hesabı üzerinde kontrol sahibi olmasını sağlayan pratik bir güvenlik alışkanlığıdır. Bu nedenle mobil cihazdan yapılan her giriş denemesi, hem platformun hem de kullanıcının ortak sorumluluğunda ilerler.
Bu içerikte Smartbahis mobil erişiminde güvenlik kontrolleri kapsamında oturum açma adımları, cihaz doğrulama yöntemleri, şifre ve kimlik doğrulama süreçleri, olası risk sinyalleri ve kullanıcı tarafında alınabilecek önlemler ele alınır. Mobil ağ ile Wi-Fi arasındaki farklar, ortak kullanılan cihazlarda oturum güvenliği, bildirim izinleri ve hesap kurtarma akışları gibi somut değerlendirme noktalarına değinilir. Bilgiler yalnızca doğrulanabilir genel güvenlik pratikleri ve platformların yayımladığı standart koruma yaklaşımları çerçevesinde sunulur; kişiye özel yatırım veya kazanç tavsiyesi içermez. Kumar ve bahis faaliyetlerinin doğası gereği risk taşıdığı unutulmamalı, sorumlu oyun ilkeleri gözetilmelidir.
Mobil Girişte Kimlik Doğrulama Adımları Nasıl İşler
Smartbahis mobil erişiminde güvenlik kontrolleri, kullanıcı adı ve parolanın girildiği ilk ekrandan itibaren katmanlı biçimde çalışır. İlk katman, girilen bilgilerin sunucuya ulaşmadan önce şifrelenmesidir; böylece aradaki ağ trafiği dinlense bile parola düz metin olarak okunamaz. İkinci katman, cihazın daha önce tanınıp tanınmadığının kontrol edilmesidir. Yeni bir cihazdan yapılan ilk girişte sistem genellikle ek bir doğrulama adımı ister; bu adım SMS kodu, e-posta bağlantısı veya uygulama içi onay biçiminde görünebilir. Üçüncü katman ise oturum açıldıktan sonra devreye giren zaman aşımı ve yeniden doğrulama mekanizmalarıdır. Ekran bir süre boş kaldığında oturum otomatik olarak kapanır ve tekrar giriş istenir; bu, telefonun başkasının eline geçmesi durumunda hesabın korunmasına yardımcı olur.
Bu adımların görsel ve duyusal karşılığı, kullanıcı için oldukça somuttur: parola alanına yazarken karakterlerin noktalara dönüşmesi, giriş butonuna basıldığında kısa süreli bir yüklenme animasyonu, ardından gelen doğrulama kodu bildirimi. Telefonun titremesiyle gelen SMS, kullanıcıya işlemin gerçekten kendi talebiyle başlatıldığını hatırlatır. Eğer böyle bir bildirim beklenmedik anda gelirse, bu durum hesaba yönelik bir giriş denemesi olabileceğine işaret eder ve parolanın derhal değiştirilmesi gerekir. Smartbahis mobil erişiminde güvenlik kontrolleri bu nedenle yalnızca teknik değil, aynı zamanda davranışsal bir farkındalık gerektirir.
Cihaz Tanıma ve Oturum Güvenliğinin Önemi
Mobil cihazlar, masaüstü bilgisayarlara kıyasla daha sık el değiştirir, kaybolur veya çalınır. Smartbahis Kaç Oldu mobil erişiminde güvenlik kontrolleri bu gerçeği merkeze alarak cihaz tanıma mekanizmalarını önceler. Tanınan bir cihazda oturum daha akıcı ilerlerken, tanınmayan bir cihazda ek doğrulama talep edilir. Bu yaklaşım, hem kullanıcı deneyimini bozmadan hem de şüpheli girişimleri filtreleyerek güvenliği artırır. Oturum jetonları belirli bir süre sonra geçersiz hale gelir ve cihaz üzerinde kalıcı olarak saklanmaz.
Ortak kullanılan bir telefonda hesabı açık bırakmak, oturum güvenliğini zayıflatan en yaygın hatalardan biridir. Kullanıcı ekranı kilitlemeden telefonu bir kenara bıraktığında, oturum süresi dolmadan başka biri hesaba erişebilir. Bunu önlemek için şu pratik adımlar uygulanabilir:
- Telefon ekranına mutlaka biyometrik veya güçlü bir kilit koyun.
- İşiniz bittiğinde hesaptan açıkça çıkış yapın; sekmeyi kapatmak yeterli değildir.
- Tarayıcıda parola kaydetme özelliğini ortak cihazlarda kullanmayın.
- Şüpheli bir bildirim aldığınızda oturumları toplu kapatma seçeneğini arayın.
- Cihazı kaybettiyseniz destek kanalları üzerinden hesabı geçici olarak kilitleyin.
Bu önlemler, Smartbahis mobil erişiminde güvenlik kontrolleri zincirinin kullanıcı tarafındaki halkasını oluşturur. Platform tarafındaki şifreleme ve doğrulama ne kadar güçlü olursa olsun, cihazın fiziksel güvenliği sağlanmadığı sürece koruma eksik kalır.
Ağ Bağlantısı ve Veri Şifreleme Katmanları
Mobil erişimde güvenliğin bel kemiği, bağlantının hangi ağ üzerinden kurulduğudur. Halka açık Wi-Fi noktaları, aynı ağa bağlı diğer cihazların trafiği izleme ihtimalini artırır. Smartbahis mobil erişiminde güvenlik kontrolleri, bu riski azaltmak için tüm veri alışverişini uçtan uca şifreleme protokolleri üzerinden yürütür. Adres çubuğunda görünen kilit simgesi ve “https” ön eki, bağlantının şifreli olduğunu gösteren en basit görsel işarettir. Sertifika uyarısı veren sayfalarda işlem yapmaktan kaçınmak gerekir.
Veri şifreleme yalnızca iletim sırasında değil, sunucu tarafında da sürdürülür. Parolalar düz metin olarak değil, geri döndürülemez biçimde saklanır; böylece veri tabanına yetkisiz erişim sağlansa bile parolalar doğrudan okunamaz. Kullanıcı açısından bu durumun pratik yansıması, aynı parolayı farklı platformlarda tekrar etmemenin önemidir. Bir sızıntı durumunda farklı hesapların da tehlikeye girmemesi için her platformda özgün bir parola kullanılmalıdır. Mobil cihazlarda otomatik doldurma özelliği pratik görünse de, ortak kullanılan cihazlarda bu kolaylık güvenlik açığına dönüşebilir.
Şüpheli Aktivite ve Risk Sinyallerini Tanıma
Smartbahis mobil erişiminde güvenlik kontrolleri, yalnızca giriş anını değil, oturum süresince gerçekleşen hareketleri de izler. Olağandışı bir konumdan yapılan giriş denemesi, kısa süre içinde çok sayıda başarısız parola denemesi veya alışılmadık bir cihazdan gelen işlem talepleri, sistem tarafından risk sinyali olarak değerlendirilebilir. Bu durumda hesap geçici olarak kısıtlanabilir veya ek doğrulama istenebilir. Kullanıcı, kendisine ait olmayan bir işlem fark ettiğinde bunu derhal bildirmelidir.
Risk sinyallerini erken fark etmek, olası zararı büyümeden durdurmanın en etkili yoludur. Aşağıdaki durumlar dikkatle izlenmelidir:
- Beklemediğiniz bir saatte gelen giriş veya doğrulama bildirimi.
- Hesap ayarlarında sizin yapmadığınız değişiklikler.
- Tanımadığınız bir cihazın oturum listesinde görünmesi.
- Kısa sürede art arda gelen başarısız giriş uyarıları.
- E-posta veya SMS ile gelen, sizi bir bağlantıya yönlendiren şüpheli mesajlar.
Bu sinyallerden herhangi biriyle karşılaşıldığında parolanın değiştirilmesi, açık oturumların kapatılması ve gerekirse destek ekibiyle iletişime geçilmesi önerilir. Kimlik avı girişimleri genellikle gerçek platformun görsel tasarımını taklit eder; ancak adres çubuğundaki alan adı farklı olabilir. Bağlantıya tıklamadan önce alan adını kontrol etmek basit ama etkili bir savunma adımıdır.
Kullanıcı Tarafında Alınabilecek Önlemler
Güvenlik, tek taraflı bir çaba değildir; platformun sağladığı koruma katmanları, kullanıcının alacağı basit önlemlerle anlam kazanır. Smartbahis mobil erişiminde güvenlik kontrolleri çerçevesinde kullanıcıdan beklenen temel davranış, hesabına yalnızca kendi kontrolündeki cihazlardan erişmesi ve şüpheli durumları gecikmeden bildirmesidir. İşletim sistemi güncellemelerini ertelemek, bilinen güvenlik açıklarının kapanmamasına yol açar. Bu nedenle telefonun yazılımını güncel tutmak, güvenlik zincirinin görünmeyen ama kritik bir parçasıdır.
Parola yönetimi, iki adımlı doğrulama ve cihaz kilidi gibi alışkanlıklar bir arada uygulandığında koruma seviyesi belirgin biçimde artar. Kullanıcı, hangi cihazlardan oturum açtığını düzenli olarak gözden geçirmeli ve tanımadığı cihazları listeden çıkarmalıdır. Kumar ve bahis faaliyetlerinin doğası gereği finansal risk taşıdığı, hiçbir güvenlik önleminin kazanç garantisi sağlamadığı unutulmamalıdır. Sorumlu oyun ilkeleri, bütçe sınırları ve mola araçları, güvenlik alışkanlıklarının tamamlayıcısı olarak değerlendirilmelidir.
Özet Tablo
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| Kimlik doğrulama | Parola ile birlikte cihaz tanıma ve iki adımlı doğrulama katmanları kullanılır |
| Veri iletimi | Bağlantı şifreli protokoller üzerinden yürütülür; kilit simgesi kontrol edilmelidir |
| Oturum yönetimi | Belirli süre sonra oturum kapanır ve yeniden giriş istenir |
| Cihaz güvenliği | Ekran kilidi ve biyometrik doğrulama önerilir |
| Risk sinyalleri | Olağandışı konum, art arda başarısız deneme ve tanınmayan cihaz izlenir |
| Kullanıcı sorumluluğu | Özgün parola, güncel yazılım ve düzenli oturum kontrolü gerekir |
| Finansal risk | Bahis ve kumar faaliyetleri risk içerir; kazanç garantisi yoktur |
Sıkça Sorulan Sorular
Smartbahis mobil erişiminde iki adımlı doğrulama neden istenir?
İki adımlı doğrulama, parolanın yanı sıra ikinci bir kanıt isteyerek hesaba yetkisiz erişimi zorlaştırır. Parola bir şekilde ele geçirilse bile, doğrulama kodu kullanıcının kontrolündeki cihaza gönderildiği için saldırganın oturum açması engellenir. Bu katman, özellikle yeni bir cihazdan yapılan ilk girişlerde devreye girer.
Ortak kullanılan bir telefonda hesap güvenliği nasıl sağlanır?
Ortak cihazlarda parola kaydetme özelliği kapatılmalı, işlem sonrası açıkça çıkış yapılmalı ve ekran kilidi aktif tutulmalıdır. Oturum süresi dolmadan telefonu başkasına bırakmak, hesabın erişilebilir kalmasına yol açar. Şüpheli bir durumda oturumların toplu kapatılması ve parolanın değiştirilmesi önerilir.
Halka açık Wi-Fi üzerinden giriş yapmak riskli mi?
Halka açık ağlarda aynı bağlantıyı kullanan diğer cihazlar trafiği izleme girişiminde bulunabilir. Şifreli bağlantı bu riski büyük ölçüde azaltsa da, mümkünse mobil veri veya güvenilir bir ağ tercih edilmelidir. Adres çubuğundaki kilit simgesi ve alan adı doğruluğu her girişte kontrol edilmelidir.
Beklemediğim bir giriş bildirimi alırsam ne yapmalıyım?
Beklenmeyen bir doğrulama bildirimi, hesaba yönelik bir giriş denemesi olabileceğini gösterir. Bu durumda parola derhal değiştirilmeli, açık oturumlar kapatılmalı ve hesap ayarları gözden geçirilmelidir. Bildirimdeki bağlantılara tıklamak yerine platforma doğrudan adres yazarak erişmek daha güvenlidir.